中文

STYX-C 是缔赛(DepSecure)推出的云原生容器安全平台,为企业提供从构建、分发到运行时的全生命周期安全防护。基于 Kubernetes 原生架构设计,覆盖云原生安全4C模型
Styx-C 云原生安全提供云原生全生命周期防护。技术上包括:
整体方案支持 DevSecOps 流程,做到“安全左移”,覆盖构建、分发、部署与运行环节,确保容器与集群环境的持续安全。
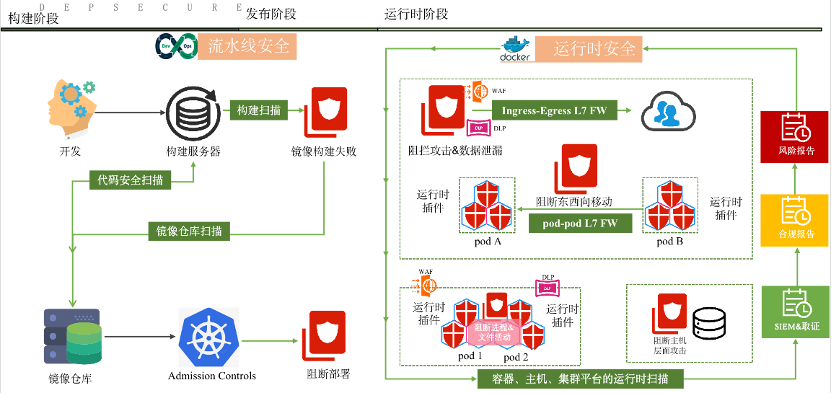
该平台提供云原生环境全景可视化能力,全面展现节点、网络、应用及服务的运行状态。它能够自动探测并发现运行中的容器、服务以及新加入的节点,并对容器的扩容与更新操作做出实时响应。平台完整记录容器间的连接关系、负载状况、网络数据包详情以及相关安全事件,同时无缝对接外部数据分析系统和告警系统,实现监控数据的深度利用与及时告警。
该平台提供主动声明式防控策略,能够自动探测服务间关系并在运行时动态调整安全策略,实现精细的微隔离。它支持基于零信任网络模型的白名单策略或在可信环境内执行的黑名单策略进行访问控制。平台通过智能化行为意图预测分析应用程序的元数据和行为模式,并结合第七层深度包检测(DPI) 技术深入解析网络流量,超越传统的IPtables或L3/L4层规则。其威胁防护能力涵盖DDoS和DNS攻击防御,并能执行深度抓包分析。平台全面支持应用层协议(如Redis、MySQL、MongoDB),提供应用级安全防护及详细的协议流量统计。防护措施可在容器级别实施,包括丢弃可疑连接或隔离整个容器实例。同时,平台与主流容器云环境(Docker、K8S、OpenShift)深度集成,支持跨多节点、多数据中心、多云环境的部署,并兼容Overlay网络。
该平台提供基于规则的敏感数据检测能力,允许用户通过自定义规则(如正则表达式)精准识别信用卡号、身份证号、API密钥等关键信息。结合深度包检测(DPI)和七层协议识别引擎,平台能够解码并深入理解HTTP、DNS、MySQL、MongoDB、Redis等多种应用层协议的语义,实时解析流量内容并提取关键字段,实现对容器内服务通信数据的精细洞察,远超仅依赖传统网络层(L3/L4)策略的方案。一旦检测到敏感数据外泄尝试,系统可实时触发动态响应机制,包括告警、连接中断、流量阻断或容器隔离,有效应对动态容器环境的安全威胁。所有检测流量和敏感数据事件均被详细记录,并通过可视化UI界面支持审计与回溯,帮助用户识别潜在的数据泄露路径或配置风险。此外,DLP功能可与声明式安全策略及微隔离系统深度集成,自动化生成基于服务通信关系的最小权限访问控制策略,从根本上防止未经授权的数据访问与流动。
本页面展示了合作伙伴部分方案,内容源于厂商相关资料(部分图片除外),如有更新恕不另行告知,请以原厂发布的最新信息为准。