

 400-100-8107
 中文
400-100-8107
中文
Bitdefender是全球网络安全的领导者,提供世界排名第一的反病毒软件,EDR端点检测与响应,XDR扩展检测与响应,虚拟化安全,数据中心安全等产品。
GravityZone将行业顶级的EPP端点保护、EDR端点检测与响应和XDR扩展检测和响应功能相结合,帮助您在威胁生命周期中高效地保护复杂的IT基础设施(工作站、服务器、云工作负载和容器)。
BitdefenderXDR的跨端点事件关联引擎将威胁检测和可见性提升到了一个全新的水平,将分析和事件关联功能扩展到单个端点的边界之外,以帮助您更有效地处理涉及多个端点的复杂网络攻击。
Bitdefender在扩展检测和响应(XDR)、端点检测和响应(EDR)和端点保护平台(EPP)中,均被顶级咨询机构Gartner、Forrester评选为代表供应商。


GravityZone Ultra集成了全球最顶级的保护堆栈,包含35+防护层,连续10年国际权威测评机构测试中排名第一。Bitdefender是AV-Test和AV-Comparatives过去10年中最受好评的防病毒软件,Bitdefender连续5年获得AV-Comparatives年度最佳产品称号。在过去10年中,Bitdefender赢得的奖项超过任何其他公司。


Bitdefender已连续三年荣获Mitre ATT&CK EDR评估的最佳EDR产品(2020,2021和2022),能够100%检测针对Linux服务器的高级攻击战术和攻击技术。事件工作台提供攻击从头到尾的全面视图,以及更深入的上下文,以便更快、更轻松地进行分析和调查。AI自动危险度评分、自动警报分类、事件关联、引导式调查响应、攻击阶段、攻击时间轴、Mitre ATT&CK集成等功能可以让管理员在数秒内评估威胁的影响。


Bitdefender XDR将分析和事件关联功能扩展到单个端点的边界之外,以帮助您更有效地处理涉及多个端点的复杂网络攻击。 XDR独特地为您提供组织级别的威胁可视化,以便您可以集中调查并更有效地响应。
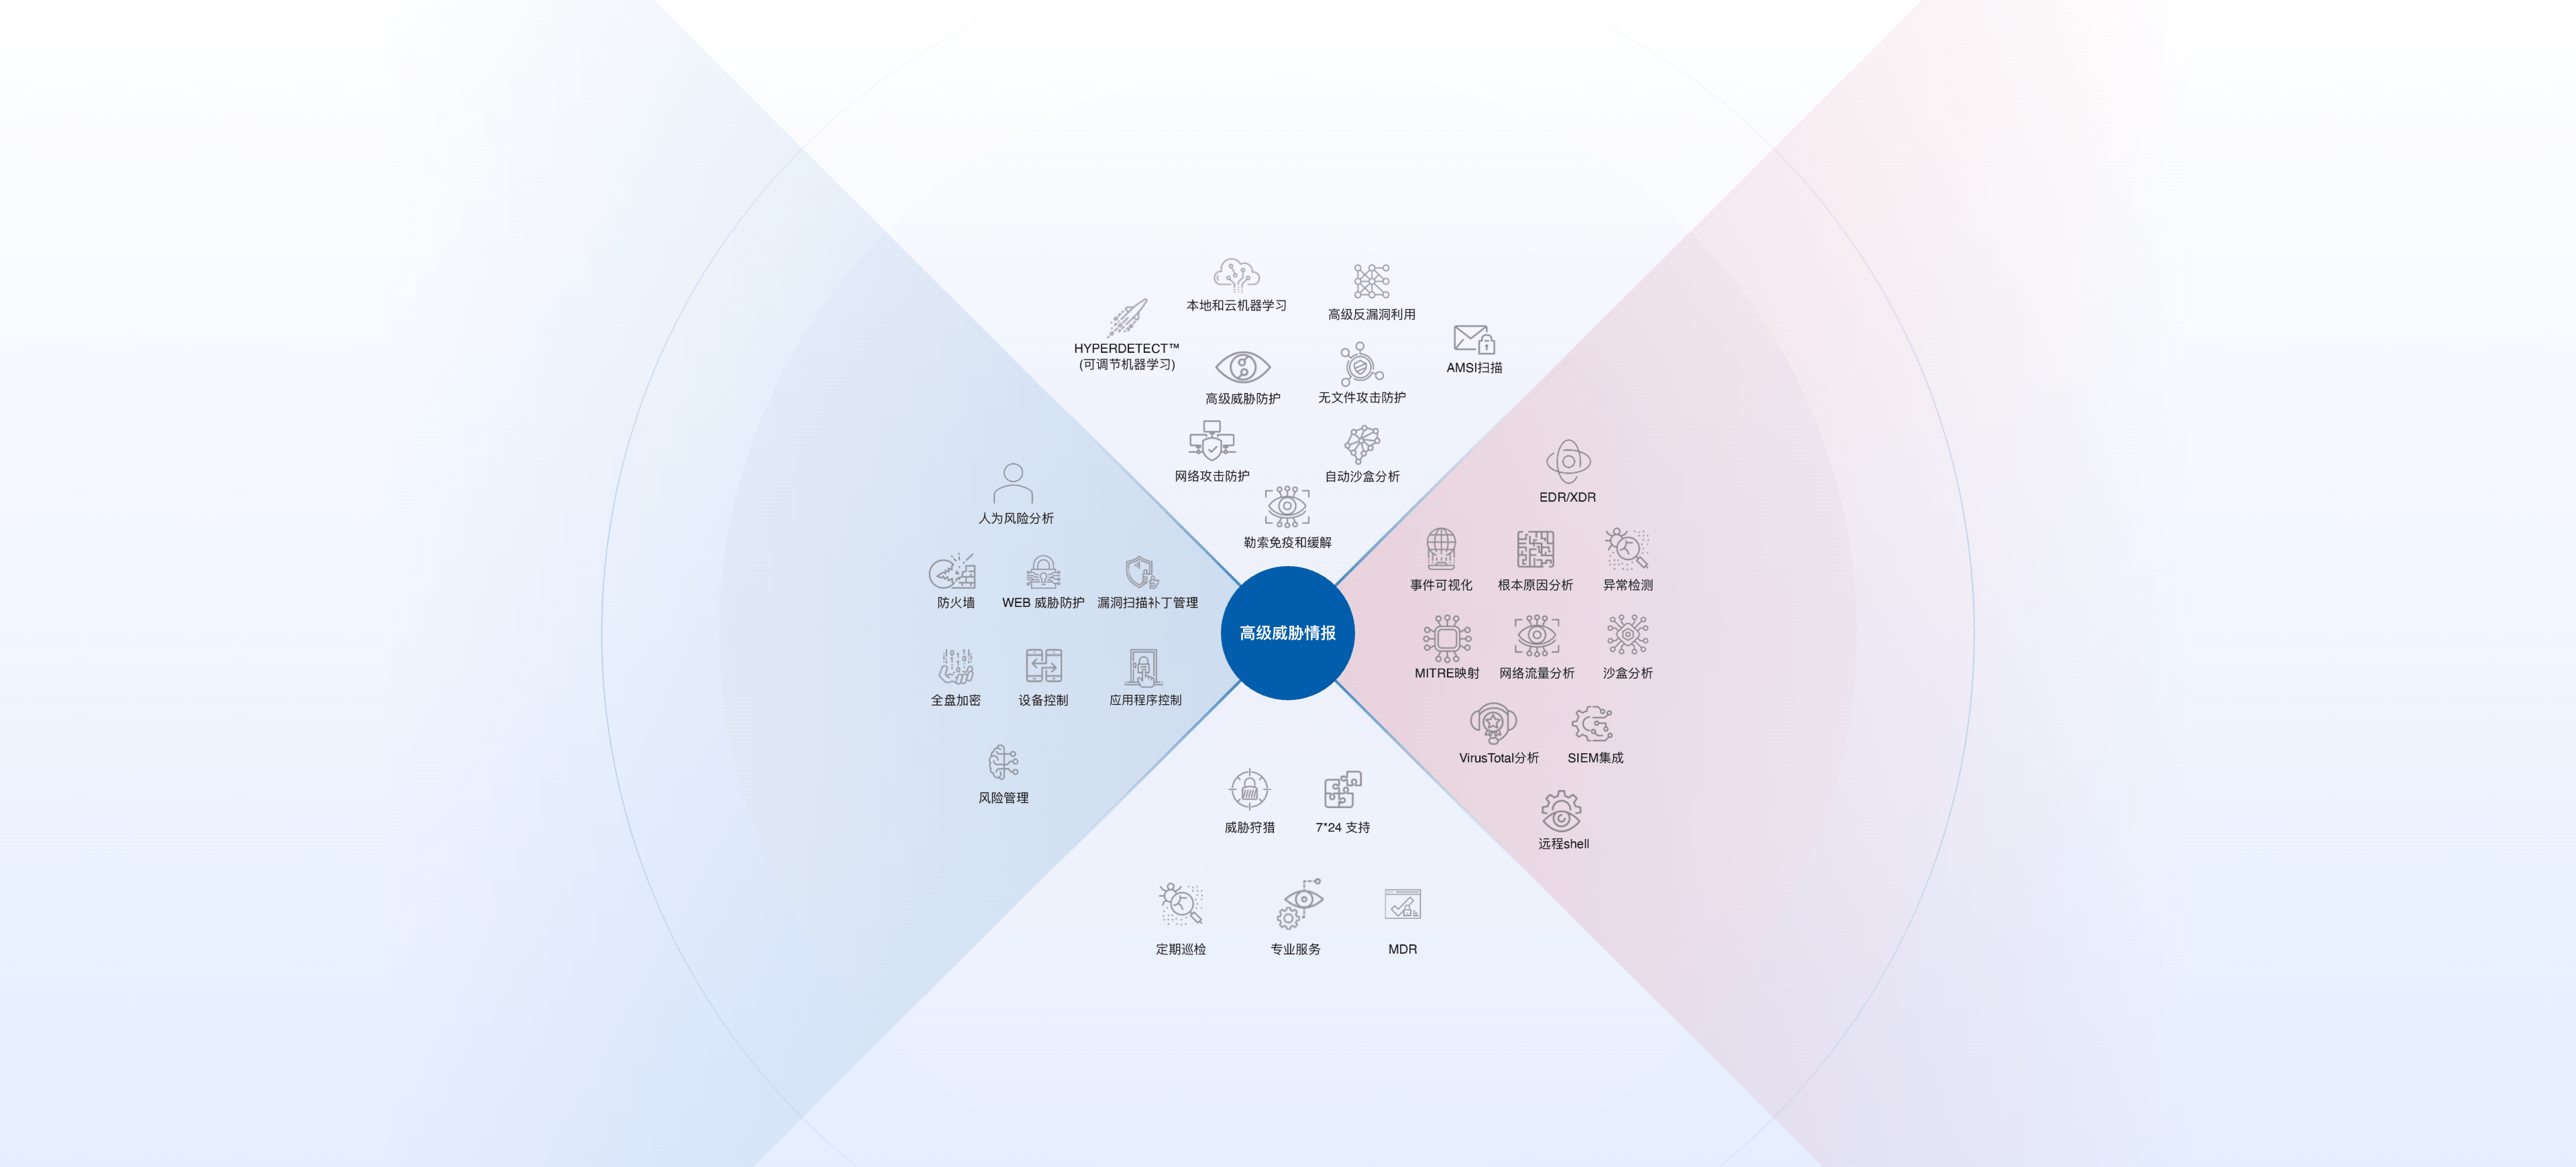
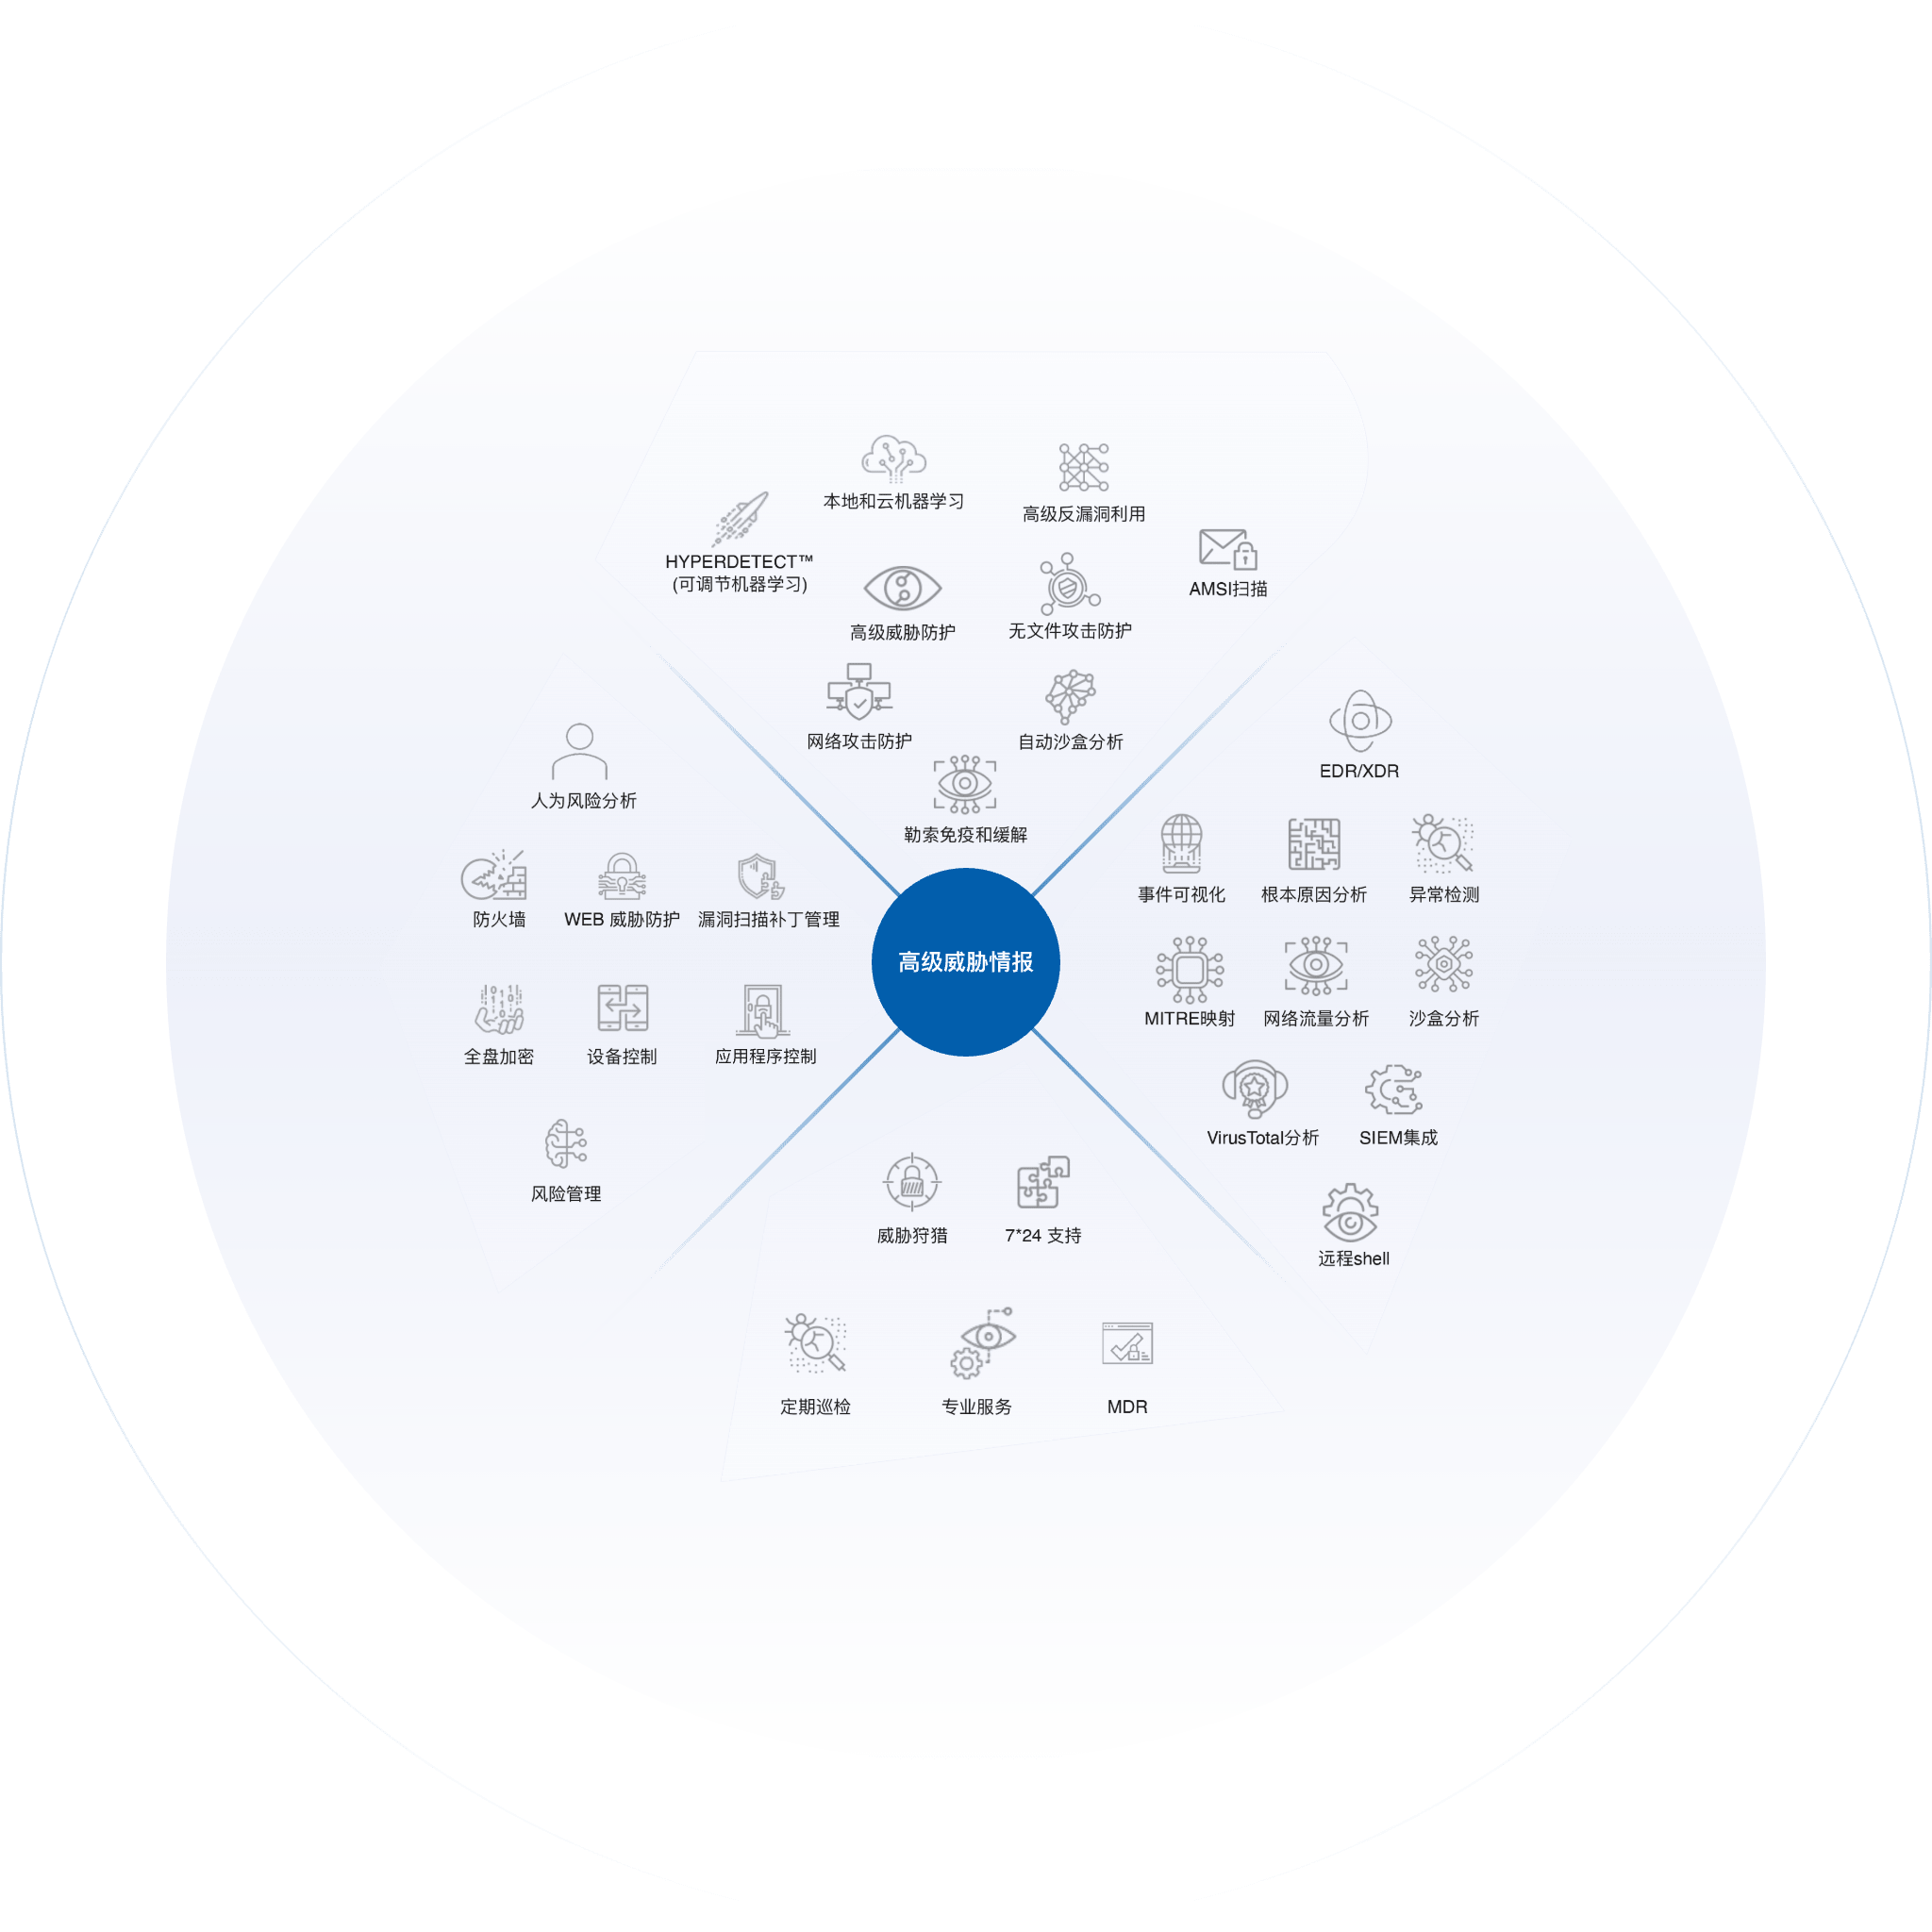
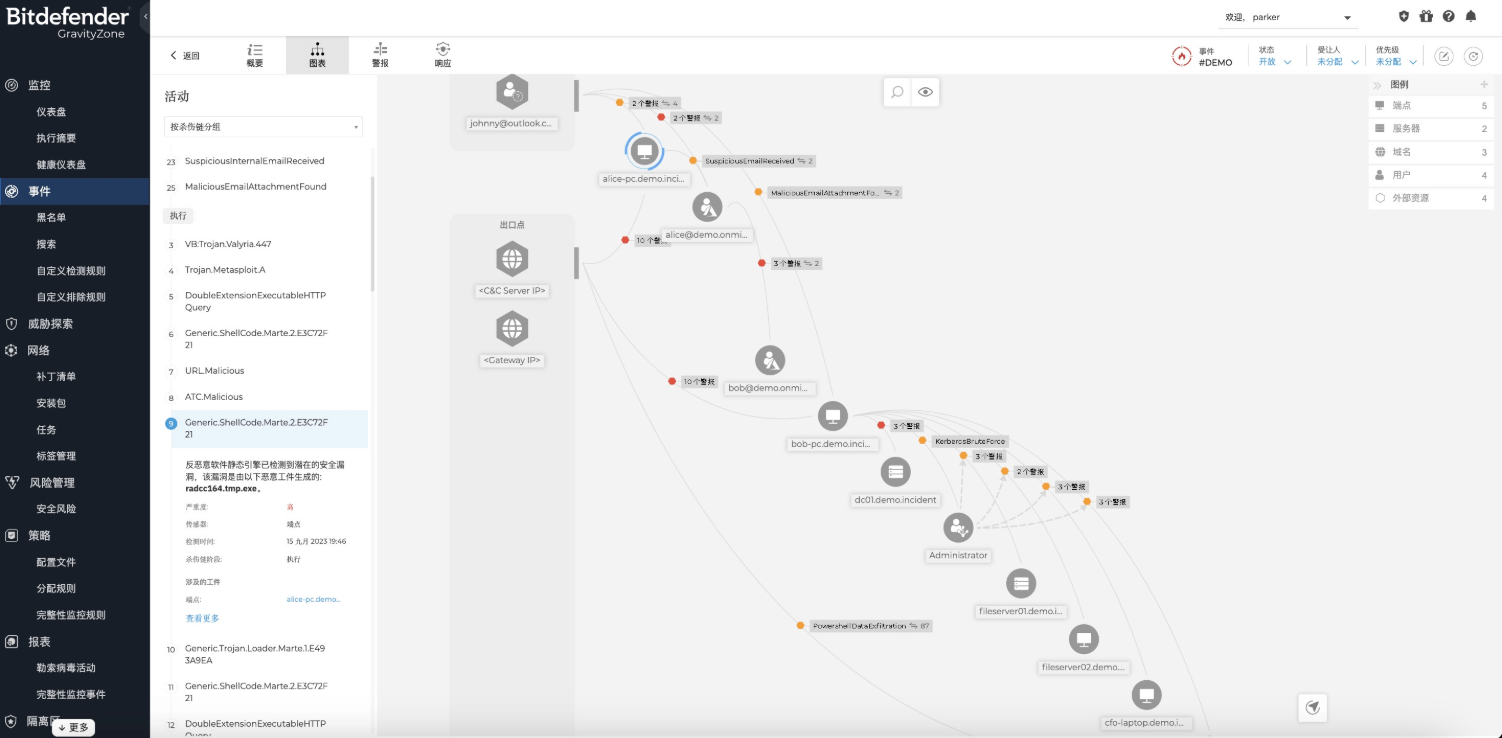
XDR 跨端点关联技术检测跨混合基础架构(工作站、服务器和容器,各种操作系统)中多个端点的高级攻击,将威胁检测和可见性提升到一个新的水平。
内置Syslog,API,SIEM 等接口,支持Splunk和ELK集成,大型企业可基于此获取EDR原始数据和EDR分析数据,深度对接SOC系统,零信任系统,实现智能安全运维。
行业顶级的EDR,威胁检测模型覆盖完整的MITRE ATT&CK 框架,持续更新。全平台覆盖:Windows,Linux, macOS, 容器环境。实时绘测攻击画像,揭示主机上正在进行的可疑活动,大幅度降低攻击者的停留时间。
通过检测识别管理端点的风险情况并且修复
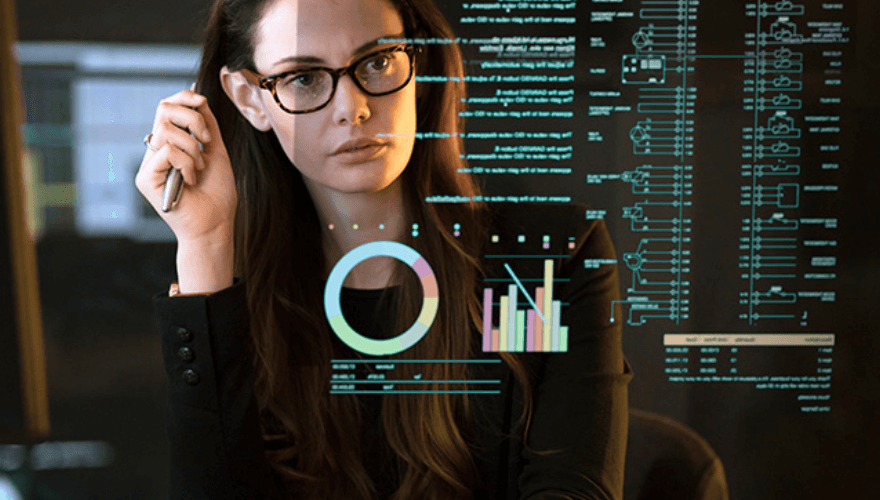
扩展检测和响应准确地显示潜在威胁的工作方式及其在您的环境中的上下文。MITRE攻击技术和危害指标提供对可能涉及的威胁和其他恶意软件的最新洞察。易于理解的视觉指南突出了关键的攻击路径,减轻了IT员工的负担。响应建议指出了补救或减少攻击面的步骤。
企业风险态势仪表板。评估错误配置、应用程序和用户漏洞。获取服务器和用户设备的风险快照,并查看风险最多的端点和用户。将错误配置、易受攻击的应用程序、用户行为风险全部修复。
GravityZone无与伦比的防护技术堆栈,远远超过其它的安全解决方案。在网络、预执行、运行时、运行后等所有维度提供保护,检测文件和无文件攻击。零信任持续进程监控、注册表监控、代码和命令行检查、HyperDetect。多个恢复层从本地机器、远程系统或EDR事件进行有效回滚。自适应高级反漏洞利用、自适应启发式、可调节机器学习。防篡改备份以阻止未知勒索软件攻击。阻止远程和网络勒索软件攻击,并将攻击者IP列入黑名单。清除恶意代码杀死恶意进程,轻松进行文件隔离和删除。
本页面展示了合作伙伴部分方案,内容源于厂商相关资料(部分图片除外),如有更新恕不另行告知,请以原厂发布的最新信息为准。
 English


